
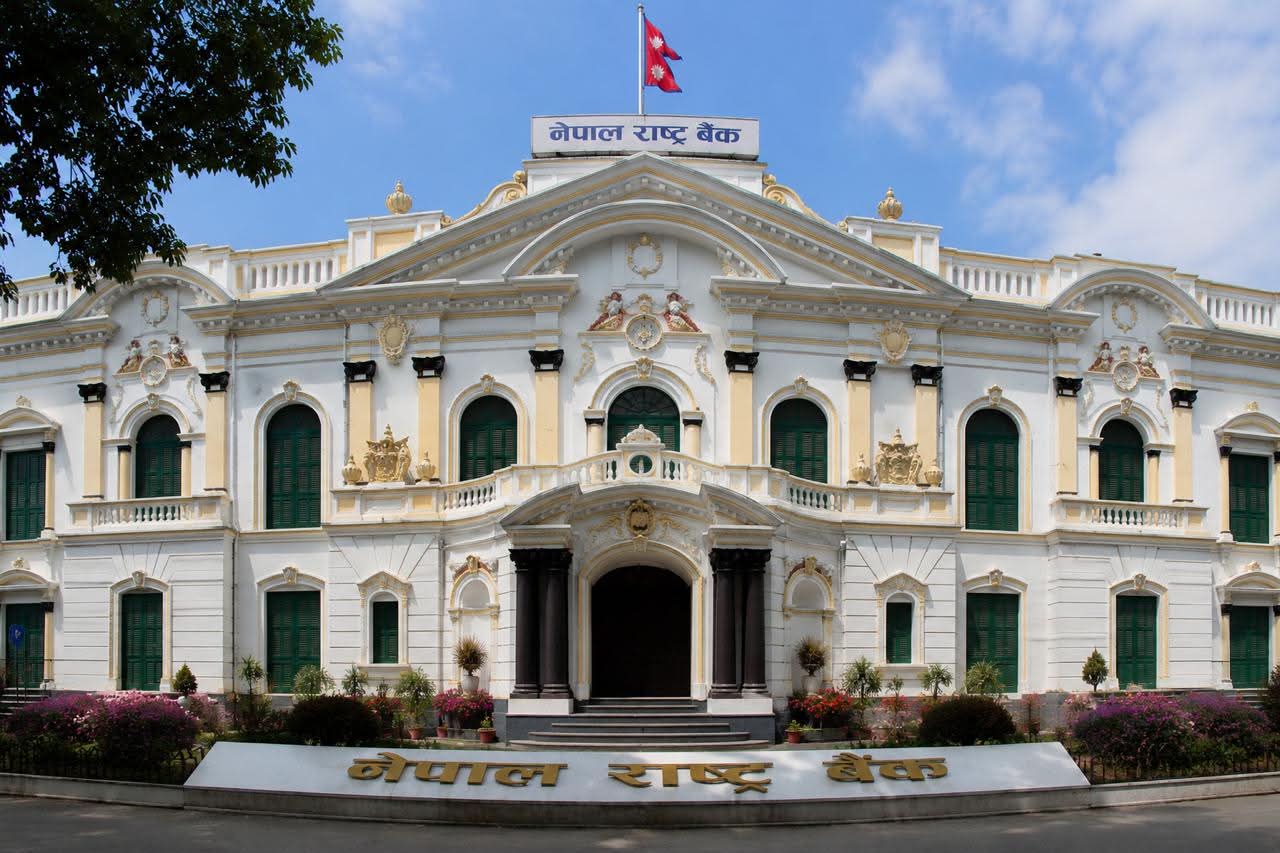
पिएचपीमा गम्भीर सुरक्षा जोखिम देखिएपछि राष्ट्र बैंकको वेबसाइट बन्द, बैंकिङ क्षेत्रलाई सतर्क रहन आग्रह
नेपाल राष्ट्र बैंकले वेब प्रविधि पिएचपी (PHP) मा देखिएको गम्भीर सुरक्षा जोखिमलाई ध्यानमा राख्दै आफ्नो वेबसाइटलगायतका केही सेवा अस्थायी रूपमा बन्द गरेको छ। विश्वव्यापी रूपमा देखिएको साइबर सुरक्षा जोखिमबाट सम्भावित क्षति रोक्ने उद्देश्यले वेबसाइट तथा सेवाहरू बन्द गरिएको राष्ट्र बैंकले जनाएको छ।
राष्ट्र बैंकले बिहीबार सूचना जारी गर्दै प्राविधिक सुरक्षालाई प्राथमिकतामा राखेर यस्तो कदम चालिएको जानकारी दिएको हो। वेबसाइट तथा सेवा अस्थायी रूपमा बन्द हुँदा बैंकिङ र वित्तीय क्षेत्रसँग सम्बन्धित निकाय तथा सर्वसाधारणलाई केही असुविधा हुन सक्ने पनि बैंकले स्वीकार गरेको छ।
यस अवधिमा राष्ट्र बैंकसँग सम्बन्धित अत्यावश्यक सूचना तथा जानकारी प्राप्त गर्न बैंकको आधिकारिक सामाजिक सञ्जालमा प्रकाशित सूचनाहरू हेर्न अनुरोध गरिएको छ। साथै, सम्भावित साइबर आक्रमणबाट बच्न बैंक तथा वित्तीय संस्थाहरूलाई आफ्ना प्रणालीको सुरक्षा मजबुत बनाउन र नियमित निगरानी बढाउन आग्रह गरिएको छ।
राष्ट्र बैंकले बैंक तथा वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक (पीएसओ), भुक्तानी सेवा प्रदायक (पीएसपी) र विप्रेषण कम्पनीहरूलाई विशेष सतर्कता अपनाउन अपिल गरेको छ। पिएचपीमा देखिएको जोखिमले डिजिटल सेवा, वेबसाइट तथा तिनमा भण्डारण गरिएका संवेदनशील विवरण प्रभावित हुन सक्ने भएकाले समयमै सुरक्षा उपाय अपनाउनुपर्नेमा जोड दिइएको छ।
यसैबीच, नबिल बैंक र सिद्धार्थ बैंकलगायतका वित्तीय संस्थाहरूले पनि प्राविधिक समस्याबारे सूचना जारी गरेका छन्। यसले साइबर सुरक्षासम्बन्धी जोखिमलाई सामान्य प्राविधिक समस्याका रूपमा मात्र नलिई आवश्यक सावधानी अपनाउनुपर्ने देखाएको छ।
के हो पिएचपी र किन देखियो सुरक्षा जोखिम?
पिएचपी खुला स्रोतमा आधारित एउटा लोकप्रिय प्रोग्रामिङ तथा स्क्रिप्टिङ भाषा हो। तीन दशकभन्दा लामो समयदेखि प्रयोग हुँदै आएको यो प्रविधि वेबसाइट निर्माण, सर्भरमा आधारित प्रणाली सञ्चालन र अनलाइन सेवाहरू विकास गर्न व्यापक रूपमा प्रयोग गरिन्छ।
वर्डप्रेसजस्ता कन्टेन्ट म्यानेजमेन्ट सिस्टम तथा समाचार पोर्टल सञ्चालन गर्ने विभिन्न प्रणाली पनि पिएचपीमा आधारित छन्। यही कारण यस प्रविधिमा गम्भीर सुरक्षा कमजोरी देखिँदा त्यसमा निर्भर रहेका धेरै वेबसाइट तथा डिजिटल सेवामा जोखिम उत्पन्न हुन सक्छ।
साइबर सुरक्षा विज्ञहरूका अनुसार, कुनै सफ्टवेयरमा रहेको कमजोरीको फाइदा उठाएर आक्रमणकारीले वेबसाइटमा अनधिकृत कोड चलाउन, सामग्री परिवर्तन गर्न वा डेटाबेसमा रहेका विवरणमा पहुँच प्राप्त गर्न सक्छन्। कतिपय अवस्थामा प्रयोगकर्ताका व्यक्तिगत विवरण, पासवर्ड र अन्य गोप्य जानकारीसमेत जोखिममा पर्न सक्छन्।
क्लाउड सुरक्षा कम्पनी विजले औँल्याएको जोखिमअनुसार, प्रभावित प्रणालीमा सर्भरको मेमोरीमा रहेका संवेदनशील विवरण तथा लगइनसम्बन्धी जानकारी अनधिकृत रूपमा पढ्न सकिने सम्भावना पनि हुन सक्छ। यद्यपि, वास्तविक जोखिमको स्तर सम्बन्धित सफ्टवेयरको संस्करण, प्रणालीको संरचना र अपनाइएका सुरक्षा उपायमा निर्भर हुन्छ।
पिएचपी प्रयोग गर्ने सबै वेबसाइट समान रूपमा जोखिममा छन् भन्ने होइन। प्रभावित संस्करण तथा सम्बन्धित कमजोरी भएका प्रणालीमा जोखिम बढी हुन सक्छ। त्यसैले वेबसाइट सञ्चालकहरूले आफ्नो प्रणालीको अवस्था पहिचान गरी आवश्यक सुरक्षा अद्यावधिक लागू गर्नु महत्त्वपूर्ण हुन्छ।
विश्वभरका वेबसाइट र डिजिटल सेवामा पर्न सक्छ प्रभाव
पिएचपी विश्वभर व्यापक रूपमा प्रयोग हुने प्रविधि भएकाले यसमा देखिने गम्भीर कमजोरीले विभिन्न देशका वेबसाइट तथा अनलाइन सेवामा असर पार्न सक्छ। समाचार पोर्टल, व्यावसायिक वेबसाइट, सरकारी निकायका डिजिटल प्रणाली र अन्य अनलाइन सेवाहरूले पिएचपी प्रयोग गरेका हुन सक्छन्।
नेपालमा पनि सरकारी निकाय, बैंक तथा वित्तीय संस्था र निजी क्षेत्रका विभिन्न वेबसाइटमा यस प्रविधिको प्रयोग हुँदै आएको छ। त्यसैले आफ्नो प्रणाली प्रभावित संस्करणमा आधारित छ वा छैन भन्ने पहिचान गर्नु सम्बन्धित संस्थाका लागि महत्त्वपूर्ण हुन्छ।
अन्तर्राष्ट्रिय सञ्चारमाध्यम तथा साइबर सुरक्षा निकायहरूले पनि यस किसिमका जोखिमबारे सतर्कता अपनाउन आग्रह गर्दै आएका छन्। बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी) ले प्रभावित प्रणाली भएका संस्थाहरूलाई चेतावनी दिएको विवरण सार्वजनिक भएको छ। सुरक्षा जोखिम नियन्त्रण गर्न विभिन्न देशका केही संस्थाले सावधानीका रूपमा आफ्ना डिजिटल सेवा अस्थायी रूपमा बन्द गर्ने वा सीमित गर्ने उपाय अपनाएका विवरणसमेत आएका छन्।
यस्ता घटनाले डिजिटल पूर्वाधार सञ्चालन गर्दा वेबसाइट उपलब्ध गराउनु मात्र पर्याप्त नहुने देखाउँछन्। प्रयोगकर्ताका विवरण सुरक्षित राख्न नियमित परीक्षण, समयमै सुरक्षा अद्यावधिक र सम्भावित आक्रमणको निगरानी पनि उत्तिकै आवश्यक हुन्छ।
कृत्रिम बुद्धिमत्ताको सहयोगमा पत्ता लाग्दैछन् सफ्टवेयरका कमजोरी
पछिल्लो समय कृत्रिम बुद्धिमत्ता (एआई) को प्रयोगले सफ्टवेयरमा रहेका सुरक्षा कमजोरी पहिचान गर्ने प्रक्रियालाई थप प्रभावकारी बनाउन सहयोग गरिरहेको छ। पहिले प्रायः विज्ञहरूले म्यानुअल परीक्षण, कोड समीक्षा र विभिन्न सुरक्षा परीक्षण विधिमार्फत कमजोरी पहिचान गर्ने गर्थे। अहिले एआईको सहयोगमा ठूलो परिमाणको कोड विश्लेषण गरी सम्भावित त्रुटि छिटो पहिचान गर्न सकिन्छ।
पिएचपी फाउन्डेसनले आफ्नो सफ्टवेयरमा रहेका कमजोरी पहिचान गर्न एन्थ्रोपिकको एआई मोडलको सहयोग लिएको विवरण सार्वजनिक भएको छ। त्यस्तै, ओपनएआईको ‘प्याच द प्लानेट’ कार्यक्रमअन्तर्गत पनि सफ्टवेयरको कोड परीक्षण गरिएको उल्लेख छ। उपलब्ध विवरणअनुसार, अनुसन्धानकर्ताहरूले कोड विश्लेषणका क्रममा सुरक्षा कमजोरी पहिचान गरेका थिए।
यद्यपि, एआईले कमजोरी पहिचान गरेपछि मात्रै साइबर जोखिम समाप्त हुँदैन। पहिचान भएका समस्या प्राविधिक रूपमा पुष्टि गर्ने, समाधानका लागि सुरक्षा अद्यावधिक जारी गर्ने र सम्बन्धित प्रणालीमा त्यसलाई लागू गर्ने प्रक्रिया उत्तिकै महत्त्वपूर्ण हुन्छ।
कमजोरी सार्वजनिक भएपछि किन बढ्छ आक्रमणको जोखिम?
सफ्टवेयरमा रहेको सुरक्षा कमजोरी सार्वजनिक भएपछि त्यसको विवरण साइबर आक्रमणकारीसम्म पनि पुग्न सक्छ। उनीहरूले उक्त कमजोरी भएका प्रणाली पहिचान गरेर सुरक्षा अद्यावधिक लागू नगरिएका वेबसाइटमा आक्रमण गर्ने प्रयास गर्न सक्छन्।
त्यसैले सुरक्षा कमजोरी सार्वजनिक हुनु र त्यसको समाधान उपलब्ध हुनुबीचको समयलाई विशेष संवेदनशील मानिन्छ। यस अवधिमा सम्बन्धित संस्थाले जोखिमको मूल्याङ्कन गर्दै आवश्यक परे प्रभावित सेवा अस्थायी रूपमा बन्द गर्ने, बाह्य पहुँच सीमित गर्ने वा अन्य सुरक्षात्मक उपाय अपनाउन सक्छन्।
राष्ट्र बैंकले वेबसाइट तथा सेवा अस्थायी रूपमा बन्द गर्नुको उद्देश्य पनि सम्भावित जोखिमलाई ध्यानमा राख्दै सावधानी अपनाउनु रहेको देखिन्छ। तर सेवा बन्द गरिएको तथ्यले मात्र कुनै प्रणालीमा साइबर आक्रमण भइसकेको वा प्रयोगकर्ताका विवरण चोरी भएको पुष्टि गर्दैन।
बैंक तथा वित्तीय संस्थाले के कुरामा ध्यान दिनुपर्छ?
डिजिटल बैंकिङ र अनलाइन भुक्तानी सेवा विस्तार भइरहेका बेला साइबर सुरक्षा बैंक तथा वित्तीय क्षेत्रका लागि महत्त्वपूर्ण चुनौती बनेको छ। एउटा प्रणालीमा देखिएको कमजोरीले प्रत्यक्ष वा अप्रत्यक्ष रूपमा अन्य सेवा प्रभावित पार्न सक्ने भएकाले सम्बन्धित संस्थाहरूले आफ्नो डिजिटल पूर्वाधारको सुरक्षा नियमित रूपमा परीक्षण गर्न आवश्यक हुन्छ।
साइबर सुरक्षा जोखिम कम गर्न संस्थाहरूले प्रयोग भइरहेका सफ्टवेयरको संस्करण पहिचान गर्ने, आधिकारिक सुरक्षा अद्यावधिक लागू गर्ने, सर्भर तथा डेटाबेसमा पहुँच नियन्त्रण गर्ने र नियमित सुरक्षा निगरानी बढाउने उपाय अपनाउनुपर्छ। संवेदनशील विवरणको सुरक्षित भण्डारण तथा ब्याकअप व्यवस्थापनमा पनि ध्यान दिनुपर्छ।
सर्वसाधारणले समेत बैंक वा वित्तीय संस्थाको नाममा आउने शंकास्पद लिङ्क नखोल्ने, पासवर्ड तथा ओटीपी अरूलाई नदिने र अनलाइन सेवासम्बन्धी सूचना आधिकारिक स्रोतबाट मात्र पुष्टि गर्ने बानी अपनाउनुपर्छ।
पिएचपीमा देखिएको सुरक्षा जोखिमले बैंकिङ क्षेत्रको डिजिटल सुरक्षाप्रति थप सजग हुनुपर्ने आवश्यकता औँल्याएको छ। राष्ट्र बैंकसहित सम्बन्धित संस्थाले आवश्यक सुरक्षा परीक्षण र अद्यावधिक पूरा गरी सेवा पुनः सञ्चालनमा ल्याउनुका साथै प्रयोगकर्ताको विश्वास कायम राख्न पारदर्शी सूचना प्रवाह गर्नु पनि महत्त्वपूर्ण हुनेछ।
(0)
टिप्पणी गर्न लगइन गर्नुहोस्